2026年10月15日
SBOMの情報をペネトレーションテストにどう活かす?攻撃シナリオ設計の考え方
セキュリティ 2026年11月5日
#SBOM#セキュリティテスト
SBOM導入したから、もう無敵!
攻撃者、かかってこい!
攻撃者、かかってこい!


挑発しないで!
SBOMだけでは防御できないよ
SBOMだけでは防御できないよ
じゃあ、先に謝っとく?

謝る前に検証!
狙われやすい所から絞り込もう。
今回は『SBOMの情報をペネトレーションテストにどう活かす?』を解説するよ
狙われやすい所から絞り込もう。
今回は『SBOMの情報をペネトレーションテストにどう活かす?』を解説するよ
SBOMとは?役割とセキュリティ対策における課題
SBOMは、ソフトウェアに含まれるコンポーネントや依存関係を可視化するための情報です。
脆弱性管理に活用できる一方、検出された脆弱性のすべてが実際の攻撃につながるとは限りません。そのため、稼働環境や攻撃経路などを踏まえてリスクを評価する必要があります。
SBOMによるソフトウェア構成の可視化
SBOMは、アプリケーションに含まれるオープンソースソフトウェア(OSS)やサードパーティ製ライブラリなどの名称、バージョン、依存関係などを記録した情報です。ソフトウェアの構成要素を一覧化することで、利用しているコンポーネントを把握しやすくなります。
ただし、SBOMは構成を可視化するための情報であり、攻撃通信を検知・遮断する機能はありません。また、外部からのアクセス可否や認証設定など、実際の稼働環境までは把握できません。
CVSSスコアを踏まえた脆弱性の優先順位付け
SBOMを脆弱性データベースと連携すると、依存ライブラリに含まれる既知の脆弱性(CVE)に関する情報を照合し、該当する脆弱性を把握できます。システム規模によっては、数百件以上の脆弱性が検出されることもあるため、すべてを同じ優先度で対応するのではなく、リスクに応じて優先順位を付ける必要があります。
そこで参考となるのが、脆弱性の深刻度を評価するCVSS(Common Vulnerability Scoring System)です。ただし、CVSS基本値(Base Score)は脆弱性そのものの特性に基づく評価であり、実際の悪用リスクを直接示すものではありません。システムの構成やネットワークからの到達可能性、攻撃手法の公開状況などによって、実際のリスクは変わります。
そのため、CVSS基本値だけで対応の優先順位を決めるのではなく、悪用可能性や環境要因などを踏まえて総合的に評価することが重要です。こうした脆弱性トリアージによって、限られたリソースを実際のリスクが高い脆弱性への対応に優先的に振り向け、より実効性のある対策につなげられます。
「SBOM」についてはこちらもご覧ください。
SBOMとは?ソフトウェア部品表の仕組みと必要性をわかりやすく解説
ペネトレーションテストとは?実効性を検証する重要性
脆弱性診断が、システムに存在する脆弱性や設定不備を幅広く検出することを目的とするのに対し、ペネトレーションテストは、特定の目標を設定し、攻撃者の視点から実際に侵入や攻撃が成立するかを検証するテストです。
SBOMで脆弱性を把握しても、それだけでは実際のシステムで悪用できるかまでは判断できません。そこで、検出された脆弱性が実際の攻撃経路につながるか、多層的な防御によって攻撃を阻止できるかを検証することが重要になります。
脆弱性診断とペネトレーションテストの違い
セキュリティ評価では、脆弱性診断とペネトレーションテストの目的や手法を理解し、適切に使い分けることが重要です。
| 脆弱性診断 | ペネトレーションテスト | |
| 目的 | システムに存在する脆弱性や設定不備の検出 | 特定の目標に対する攻撃の成立性を検証 |
| 手法 | ツールによるスキャンやエンジニアによる手動調査 | 攻撃シナリオに基づく複数の手法を組み合わせた検証 |
| スコープ | システム全体などを幅広く評価 | 重要資産や想定攻撃経路などを重点的に評価 |
| 成果物 | 検出された脆弱性とリスク評価 | 成立した攻撃経路や悪用手順、防御機構の有効性など |
| 主な役割 | 脆弱性を幅広く把握するための評価 | 実際の攻撃を想定した実効性の検証 |
両者は二者択一ではなく、脆弱性診断でリスク要因を幅広く把握し、ペネトレーションテストで重要な箇所を重点的に検証する関係にあります。診断結果をもとに検証対象を絞り込むことで、検証に使える工数を有効に活用し、実際の攻撃リスクの把握につなげられます。
脆弱性の検出から「攻撃成立性」の検証へ
実際のシステムでは、脆弱性が存在することと、攻撃が成功することは同義ではありません。Webアプリケーションファイアウォール(WAF)による通信制御、アクセス権限の設定、ネットワークのセグメンテーションなど、複数の防御機構によって攻撃が阻止される場合もあります。
そのため、脆弱性が確認されているという情報だけでリスクを判断するのではなく、その脆弱性を起点として攻撃者が重要な資産まで到達できるかを検証することが重要です。
ペネトレーションテストでは、想定する攻撃者や目標を設定し、複数の脆弱性や攻撃手法を組み合わせながら、攻撃がどこまで成立するかを確認します。こうした検証に向けた攻撃シナリオの設計にSBOMの情報を活用することで、検証対象を絞り込み、実際の攻撃につながる可能性を具体的に検証できます。
SBOMを攻撃シナリオ設計に活用する3つのステップ
SBOMを活用することで、ソフトウェアの構成や脆弱性に関する情報を、ペネトレーションテストの攻撃シナリオ設計に役立てることができます。
検証対象を絞り込み、攻撃経路を具体化したうえで攻撃の成立性を検証することで、限られた期間やリソースでも、リスクの高い領域を重点的に評価できます。
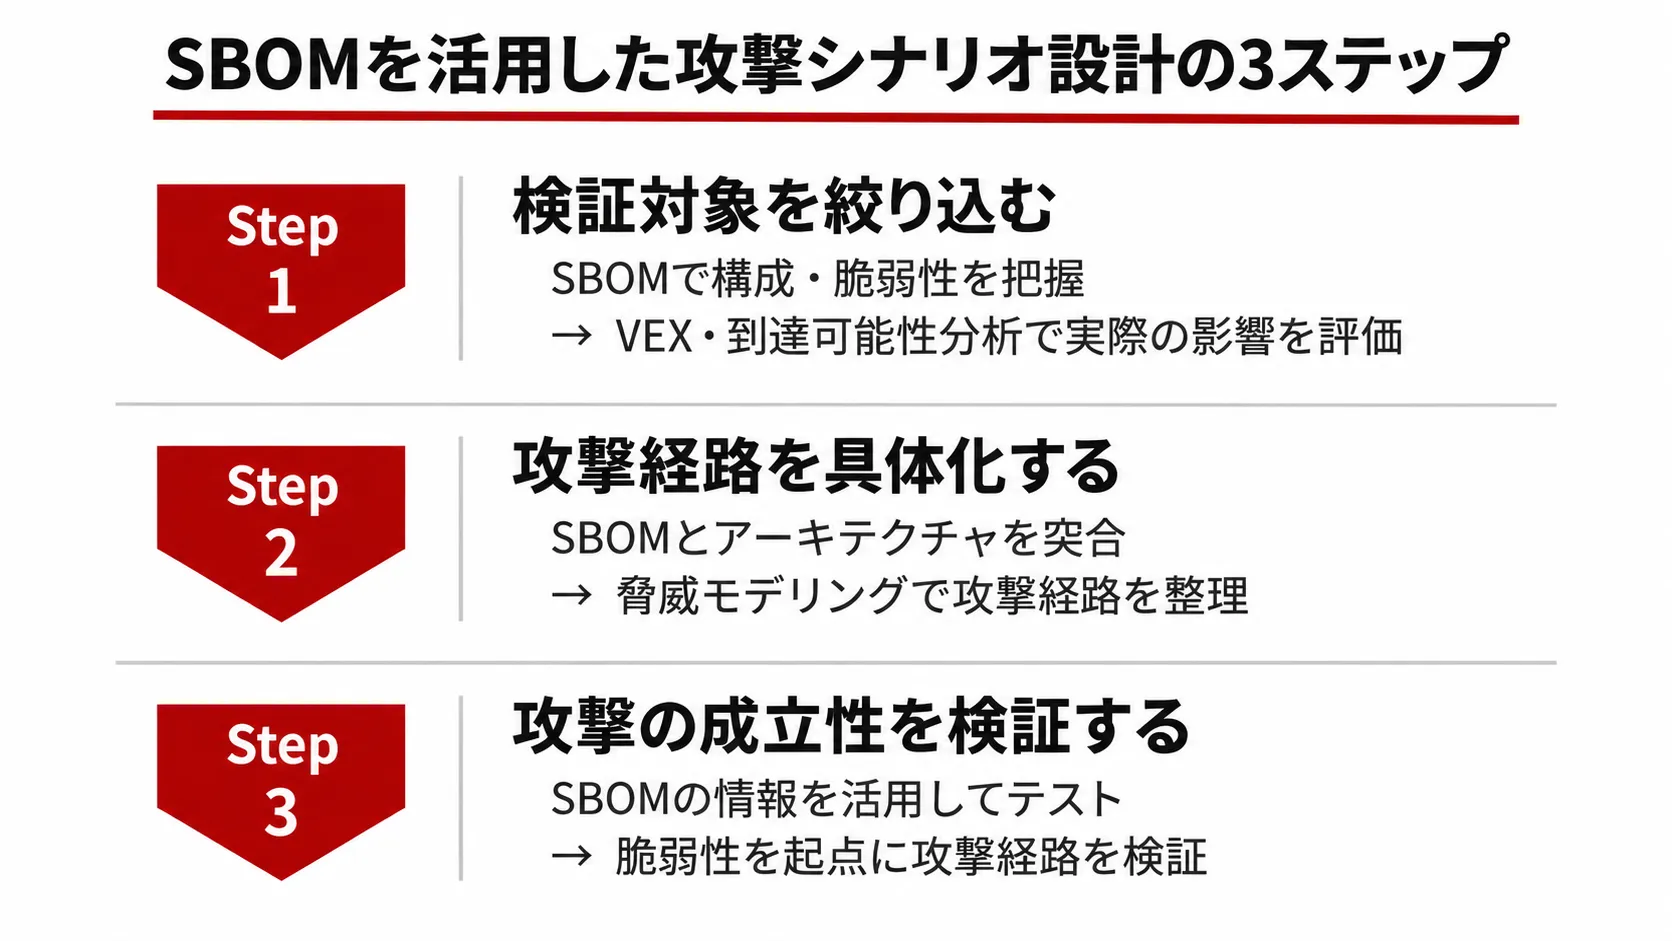
【Step1】検証対象を絞り込む
まず、SBOMから利用しているコンポーネントと、それらに関連する脆弱性を把握し、VEXや到達可能性分析を用いて、実際の環境に影響する可能性があるものを絞り込みます。
- VEX(Vulnerability Exploitability eXchange):特定の脆弱性が製品やソフトウェアに影響するかどうかについて、評価結果や根拠を機械可読な形式で示す仕組みです。
- 到達可能性分析(Reachability Analysis):脆弱性を含む機能やコードが、アプリケーションの実行経路から到達可能かどうかを分析する技術です。
ライブラリを導入していても、脆弱な機能がアプリケーションから呼び出されないケースがあります。SBOMで把握した脆弱性をVEXや到達可能性分析で評価することで、実際の環境への影響が考えられるものを優先的に抽出し、検証対象を効率よく絞り込めます。
【Step2】攻撃経路を具体化する
検証対象を絞り込んだら、脆弱性がシステムのどこに存在し、どのような経路で悪用される可能性があるかを整理します。
ここでは、脅威モデリングを用いて、システムの構造やデータフローから攻撃経路を具体化します。
アーキテクチャ図とSBOMを突き合わせ、外部との接点、脆弱性のあるコンポーネント、保護すべき重要資産の位置関係を確認します。例えば、公開APIからアクセスできるコンポーネントと社内ネットワークからのみアクセスできるコンポーネントでは、想定される攻撃経路が異なります。
こうした情報をもとに、脆弱性を起点として重要資産まで到達する攻撃経路を整理します。
【Step3】攻撃の成立性を検証する
攻撃シナリオを設計したら、実際に攻撃が成立するかを検証します。SBOMの情報を事前情報としてテスト担当者に提供することで、システム構成の把握にかかる時間を抑え、脆弱性を起点とした攻撃の検証にリソースを集中できます。
このように、SBOM等の構成情報を事前情報として共有して検証するアプローチ(グレーボックス型/ホワイトボックス型テスト)により、攻撃の成立性や防御機構の有効性を重点的に検証します。
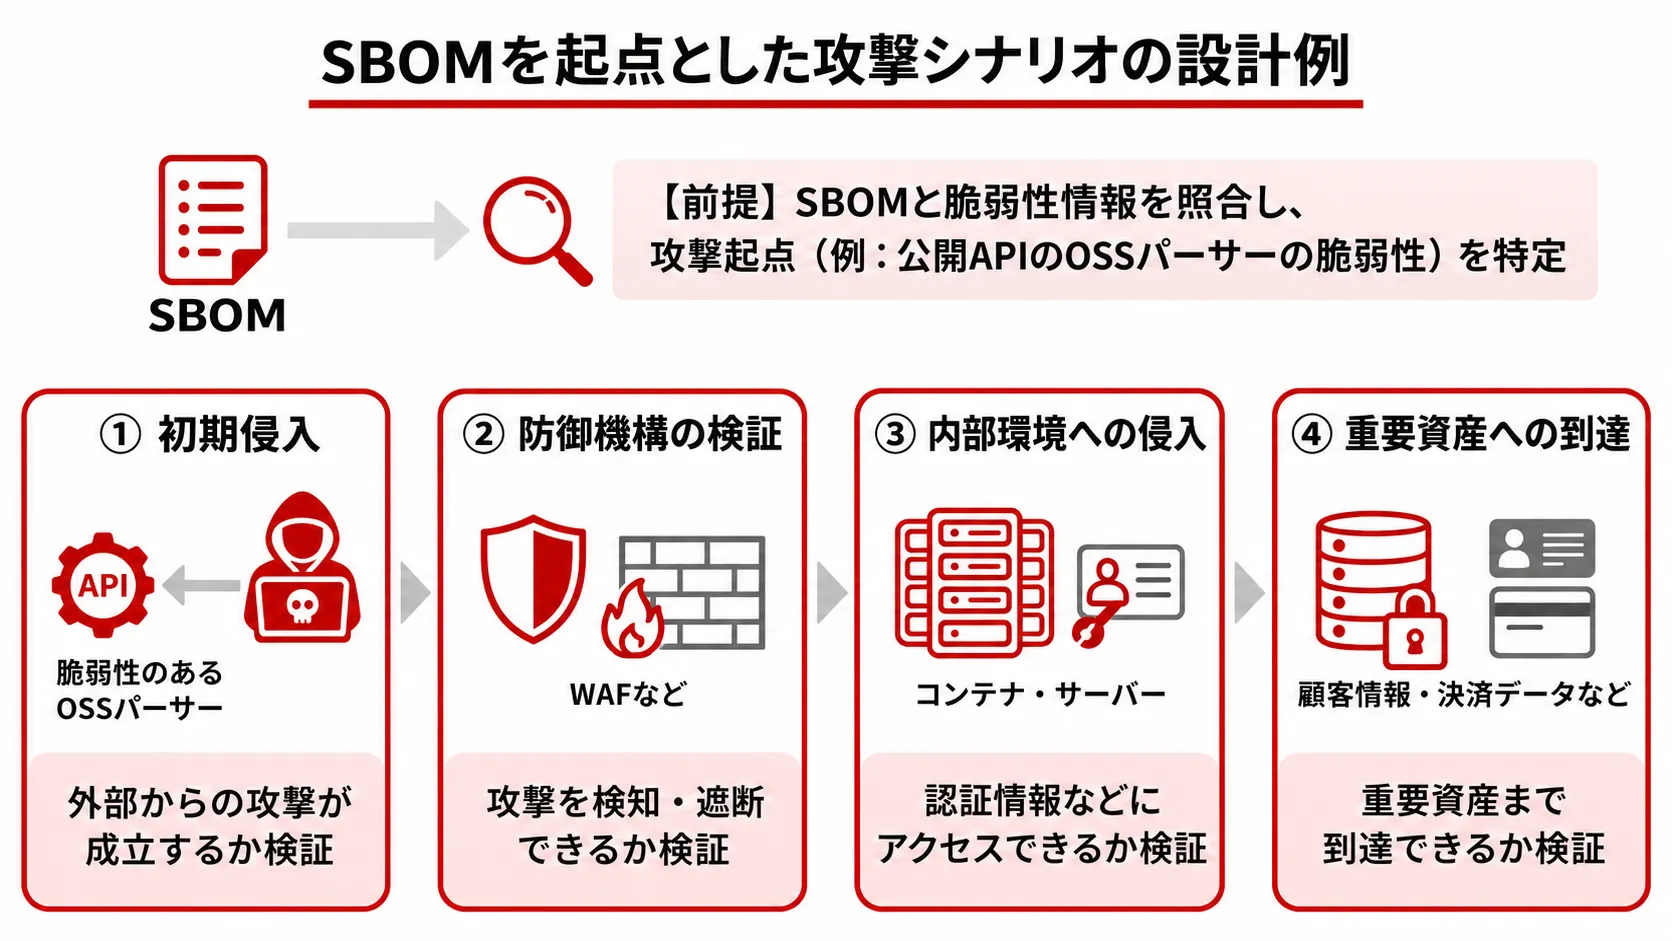
例えば、SBOMの情報と脆弱性情報を照合し、公開APIで使用されるOSSパーサーに既知の脆弱性が確認された場合、その脆弱性を起点に攻撃シナリオを設計します。
初期侵入から重要資産への到達までの攻撃経路を段階的に検証することで、実際の攻撃リスクを評価します。
このように、SBOMを活用して攻撃経路を具体化することで、個々の脆弱性だけでなく、システム全体として攻撃を阻止できるかを検証できます。
SBOMとペネトレーションテストを連携させるセキュリティ対策
SBOMでソフトウェアの構成や脆弱性を把握し、ペネトレーションテストで実際の攻撃の成立性を検証することで、脆弱性の深刻度だけでなく、実際の環境における攻撃リスクを踏まえて対応を判断できます。
例えば、検出された脆弱性が重要資産への攻撃につながる可能性を検証することで、対応の優先順位を見直したり、アクセス制御やネットワーク分離などの具体的な対策を検討したりできます。
また、こうした検証結果は、開発・製品・セキュリティそれぞれの立場で、対応方針やリソース配分を判断する材料として活用できます。
さらに、検証結果をパッチ適用や多層防御の強化に反映するとともに、必要に応じてVEXを更新し、SBOM管理情報を最新の状態に保ちます。

このように、構成・脆弱性の把握から攻撃の成立性の検証、対策、継続的な監視までを繰り返すことで、対策の実効性を高められます。
まとめ
SBOMは、脆弱性情報と照合することでソフトウェアの構成や脆弱性を可視化できるだけでなく、ペネトレーションテストと組み合わせることで、実際の攻撃リスクを踏まえた脆弱性対応につなげられます。
さらに、把握した情報から検証対象を絞り込み、攻撃シナリオに基づいて攻撃の成立性を検証することで、限られたリソースをリスクの高い領域に集中できます。
株式会社GENZでは、脆弱性の優先度評価から、ペネトレーションテストによる攻撃の成立性検証まで、セキュリティ対策を支援しています。自社システムの攻撃リスクやセキュリティ対策にお悩みの場合は、お気軽にお問い合わせください。
この記事を書いた人
GENZ マーケティンググループ TM
ソフトウェアテスト・品質保証の専門集団「GENZ」のマーケティングチームです。
企業文化や最新トピック、システムテストのノウハウ、品質改善の事例など、開発・テスト現場に役立つ情報を発信中。
「品質×マーケティング」で、読者とGENZの架け橋となるコンテンツをお届けします。