2026年9月3日
SBOMとは?ソフトウェア部品表の仕組みと必要性をわかりやすく解説
セキュリティ 2026年9月17日
#SBOM
ソフトウェアの中身の把握?
動いてるからいいでしょ
動いてるからいいでしょ


即答で開き直らないの!
中身、誰も見てないと思ってる?
中身、誰も見てないと思ってる?
え、それってストーカー…?

ストーカーじゃなくて攻撃者!
可視化してこそ、脆弱性にもすぐ気付ける
今回は「SBOM(ソフトウェア部品表)」について説明するよ
可視化してこそ、脆弱性にもすぐ気付ける
今回は「SBOM(ソフトウェア部品表)」について説明するよ
SBOM(ソフトウェア部品表)とは?基本的な仕組みと役割
SBOMとは「Software Bill of Materials」の略称で、日本語では「ソフトウェア部品表」と呼ばれます。
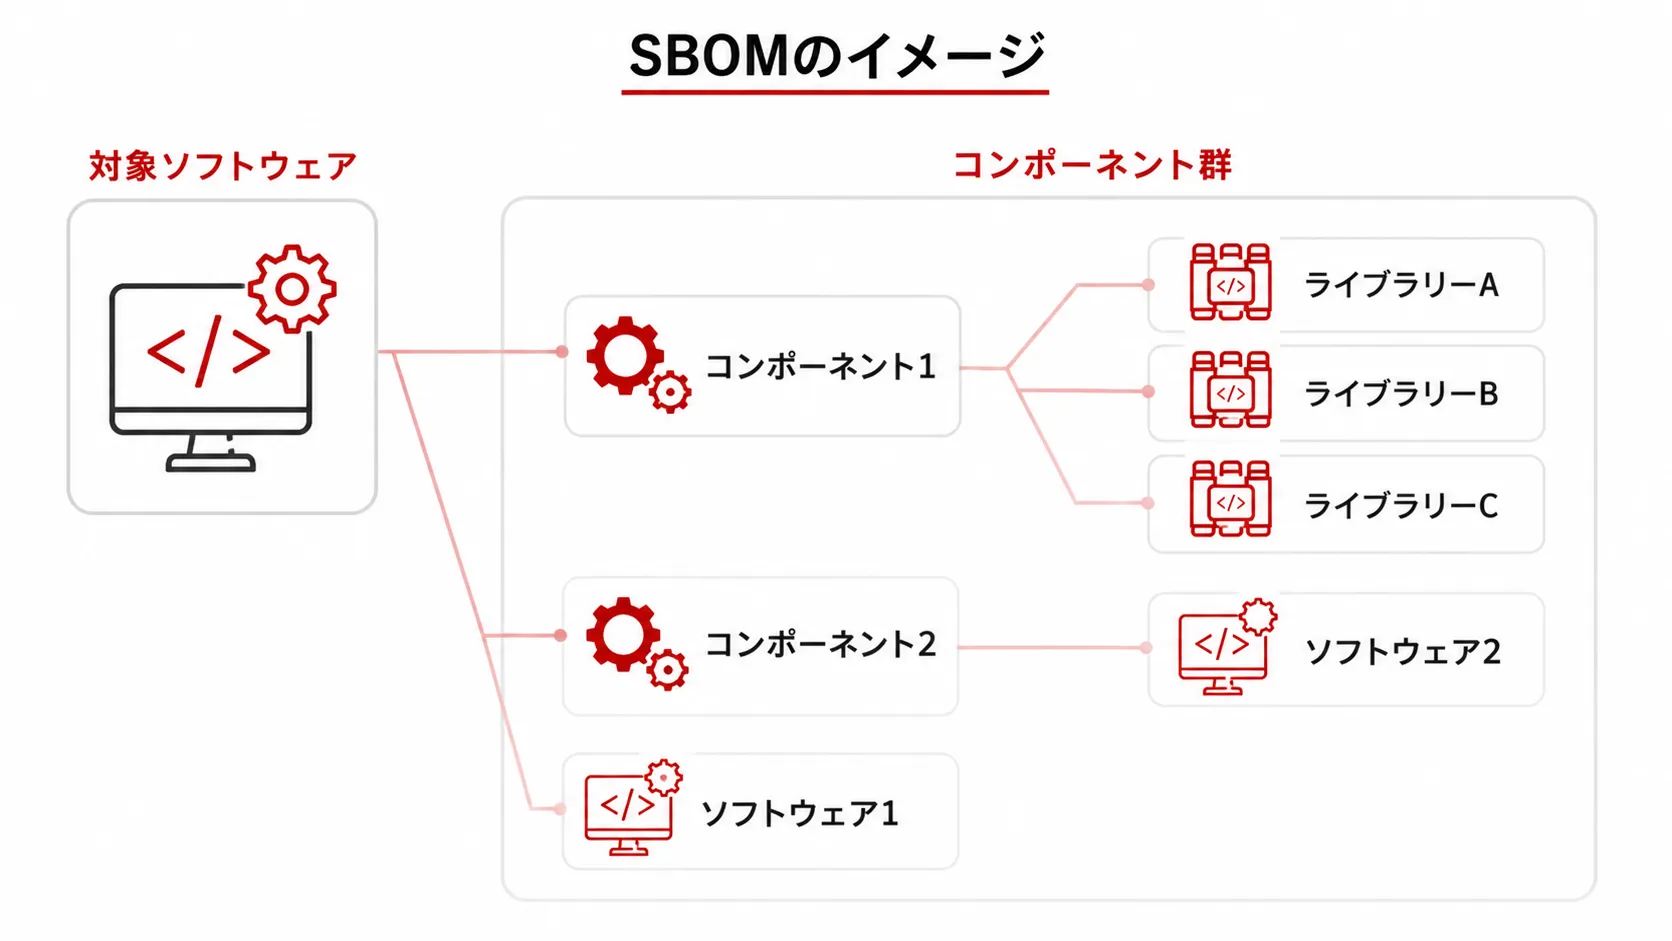
製造業では、自動車や家電などを構成する部品を一覧化したBOM(部品表)が使われています。SBOMは、この考え方をソフトウェアに適用した、いわば「ソフトウェア版の部品表」といえるでしょう。
SBOMは、ソフトウェアを構成するすべてのコンポーネントや依存関係、バージョン情報、ライセンス情報を機械可読な形式で記録したものです。ソフトウェアの構成を可視化することで脆弱性の早期把握やライセンス管理、コンプライアンス対応を効率化します。
また、ソフトウェアサプライチェーンの透明性を高め、セキュリティ対策やリスク管理を支える基盤としても機能します。
なぜ今SBOMが必要なのか?高まるサイバー脅威と導入の背景
SBOMが世界的に注目されるようになった背景には、ソフトウェアサプライチェーン攻撃の脅威と、ソフトウェア構成のブラックボックス化という課題があります。
サプライチェーン攻撃の深刻化と教訓
従来のサイバー攻撃は、標的となる企業のシステムへ直接侵入を試みる手法が主流でした。しかし近年では、サードパーティ製品やオープンソースソフトウェア(OSS)の脆弱性などを悪用し、それらを経由して侵入するサプライチェーン攻撃が深刻化しています。
実際に、ソフトウェアの正規アップデートに悪意のあるコードが混入し、政府機関を含む多数の組織に被害が広がった事例や、広く利用されていたOSSライブラリの深刻な脆弱性が発見され、世界中のシステムで影響範囲の特定や対応に追われたケースもあります。
こうした事例からも、自社が利用するソフトウェアやその構成要素を把握し、脆弱性が発見された際に影響範囲を迅速に特定できる体制が重要になっています。
ソフトウェア構成のブラックボックス化
サプライチェーン攻撃への対応で課題となるのが、自社システムにどのようなソフトウェアやOSSが使われているのかを正確に把握することが難しいことです。
現在のソフトウェアは、複数のライブラリや推移的依存関係から構成されており、すべての構成要素を手作業で把握することは容易ではありません。そのため、脆弱性が発見された際に、どのシステムやソフトウェアが影響を受けるのかを特定するまでに時間がかかる可能性があります。
SBOMは、ソフトウェアの構成要素や依存関係を可視化することで、脆弱性の影響範囲を迅速に特定し、適切な対応につなげるための重要な基盤となります。
企業がSBOMを導入するメリット
SBOMの導入は、脆弱性対策だけでなく、ソフトウェアの運用管理やコンプライアンス対応、取引先への説明責任など、さまざまな場面で効果を発揮します。主なメリットは次の4つです。
- 脆弱性管理の効率化
新たな脆弱性情報(CVE:Common Vulnerabilities and Exposures)が公開された際、自社のどの製品・システムに対象コンポーネントが含まれるかを迅速に特定できます。影響範囲を効率的に調査し、パッチ適用やリスク評価を進めることが可能です。 - OSSライセンス違反リスクの低減
推移的依存関係を含むコンポーネントのライセンス情報を把握でき、ライセンス違反や知的財産に関するリスクの低減につながります。 - インシデント対応コストの削減
SBOMを活用してソフトウェア構成情報を確認できれば、ソースコードの調査や開発担当者へのヒアリングの負担を軽減できます。これにより、インシデント発生から復旧までの平均対応時間(MTTR)の短縮が期待できます。 - 取引先・顧客からの信頼性向上
SBOMを適切に管理・提示できる体制を整えることで、取引先や顧客に対して、ソフトウェアサプライチェーンの管理状況を説明しやすくなり、信頼性向上につながります。
国内外で進むSBOMへの対応と法規制・ガイドラインの動向
ソフトウェアサプライチェーン攻撃の増加を背景に、各国でSBOMを活用したソフトウェア管理の重要性が高まっています。政府調達や製品規制、業界ガイドラインなどを通じて、SBOMの整備や提出を求める動きが広がっています。
- 米国:
2021年5月の大統領令「EO 14028」を契機に、政府機関へソフトウェアを提供するベンダーを対象として、SBOMの提出・活用を求める取り組みが進められています。CISA(Cybersecurity and Infrastructure Security Agency)なども、SBOMに関するガイドラインを整備しています。 - EU:
2024年12月に発効したEUサイバーレジリエンス法(CRA)
では、デジタル要素を含む製品に対してセキュリティ要件が課されています。2027年12月の全面適用に向け、ソフトウェア構成を適切に管理する体制の整備が求められており、SBOMはその重要な手段の一つと位置付けられています。 - 日本:
経済産業省が2024年8月に「ソフトウェア管理に向けたSBOMの導入に関する手引 Ver.2.0」を公表しています。また、防衛・医療機器分野などでもSBOM活用に向けた取り組みが進められています。
このように、法規制やガイドラインへの対応に加え、取引先からSBOMの提出やソフトウェアサプライチェーンの管理体制を求められるケースも増えており、日本企業にとってもSBOMへの対応を検討する重要性が高まっています。
SBOMの主要な標準フォーマットと選定のポイント
SBOMを複数のツールや組織間で共有・活用するには、データ形式の標準化が重要です。現在、実務で広く利用されている代表的なフォーマットとして、SPDXとCycloneDXが挙げられます。
- SPDX(Software Package Data Exchange):Linux Foundationが中心となって開発したフォーマットで、ISO/IEC 5962:2021
として国際標準化されています。OSSのライセンスコンプライアンスを背景に発展し、ライセンスや著作権情報を詳細に記述できる点が特徴です。 - CycloneDX:CycloneDXは、OWASP Foundationが推進するSBOMフォーマットです。ソフトウェアの構成情報に加えて、脆弱性情報やVEX(Vulnerability Exploitability eXchange)などを扱えるデータ構造を備えています。CI/CDやDevSecOpsとの連携にも適しており、セキュリティ管理の自動化に活用しやすい点が特徴です。
SPDXとCycloneDXの特徴の比較
| 比較項目 | SPDX | CycloneDX |
|---|---|---|
| 主導団体 | Linux Foundation | OWASP Foundation |
| 規格化 | ISO/IEC 5962:2021 | OWASPによる仕様策定 |
| 主な強み | ライセンス・著作権情報の詳細な管理 | セキュリティ・脆弱性情報の扱いやすさ |
| 主な用途 | OSSライセンス管理、コンプライアンス対応 | 脆弱性管理、DevSecOps、CI/CD連携 |
どちらを選ぶかは導入目的や既存環境によって異なります。ライセンス管理やコンプライアンス対応を重視する場合はSPDX、セキュリティ管理やDevSecOpsとの連携を重視する場合はCycloneDXが有力な選択肢となるでしょう。
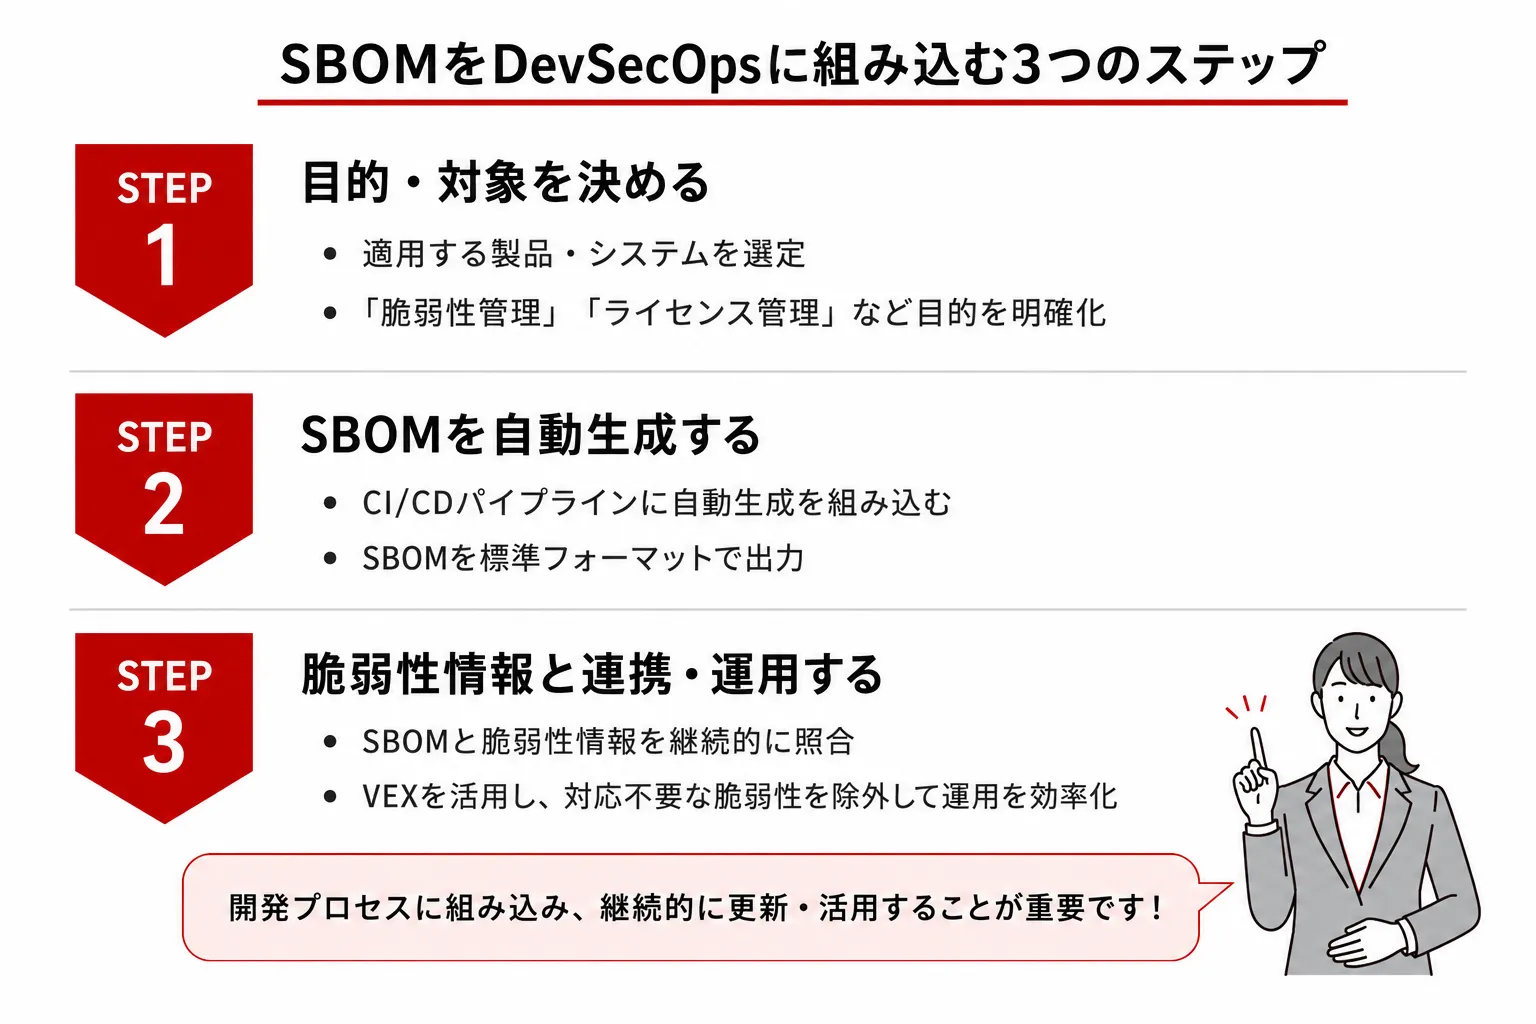
DevSecOpsにおけるSBOMの作成・運用プロセス
SBOMを実効性のある形で運用するには、作成・更新・脆弱性対応を開発プロセスに組み込むことが重要です。具体的には、次の3つのステップで導入を進めます。
まとめ
SBOMは、ソフトウェアの構成を可視化し、脆弱性管理やライセンス管理、ソフトウェアサプライチェーンのリスク把握を支える重要な仕組みです。サイバー脅威の深刻化や法規制・ガイドラインの整備を背景に、企業におけるSBOM対応の重要性は高まっています。
株式会社GENZでは、品質保証やセキュリティテストを通じて、企業のソフトウェア開発・運用における品質向上とセキュリティ強化を支援しています。
まずは自社の導入目的や適用範囲を整理し、段階的に運用を始めることが有効です。SBOMの導入・運用やセキュリティ対策をご検討の際は、ぜひお気軽にご相談ください。
この記事を書いた人
GENZ マーケティンググループ TM
ソフトウェアテスト・品質保証の専門集団「GENZ」のマーケティングチームです。
企業文化や最新トピック、システムテストのノウハウ、品質改善の事例など、開発・テスト現場に役立つ情報を発信中。
「品質×マーケティング」で、読者とGENZの架け橋となるコンテンツをお届けします。