2026年9月17日
プラットフォーム診断とは?実施目的とチェックポイントを解説
セキュリティ 2026年10月15日
#プラットフォーム診断#脆弱性診断
プラットフォーム診断?
アプリ診断やってるから不要でしょ!
アプリ診断やってるから不要でしょ!


それ、守備範囲が違うよ
え、アプリさえ診断していれば、
うちは難攻不落の城だと思ってた
うちは難攻不落の城だと思ってた

それだと守れるのは天守閣だけ!
石垣やお堀が破られたら天守閣ごと落城する。
今回は、城全体を守るための『プラットフォーム診断』について説明するよ
石垣やお堀が破られたら天守閣ごと落城する。
今回は、城全体を守るための『プラットフォーム診断』について説明するよ
目次
非表示
プラットフォーム診断とは?
プラットフォーム診断とは、サーバーのOSやミドルウェア、ネットワーク機器などに存在する既知の脆弱性や設定不備を洗い出し、インフラ基盤のセキュリティリスクを評価するセキュリティ検査です。
外部インターネット経由、あるいは社内ネットワーク経由で対象機器に対してスキャンや検査を行い、セキュリティ上の欠陥(セキュリティホール)が存在しないかを確認します。
診断の対象範囲
プラットフォーム診断がカバーする範囲は、主にシステムを支えるインフラストラクチャ層です。具体的には、以下のような構成要素が診断の対象となります。
- サーバーOS:Linux(Red Hat Enterprise Linux、Ubuntu、AlmaLinuxなど)、Windows Serverなど
- ミドルウェア:Webサーバー(Apache、Nginx、IISなど)、データベース(MySQL、PostgreSQLなど)
- ネットワーク機器:ルーター、ファイアウォール、ロードバランサー、VPNゲートウェイなど
- 基本ネットワークサービス:DNSサーバー、メールサーバー(SMTP/POP/IMAP)、SSH/FTPサーバーなど
プラットフォーム診断では、システムを支えるインフラ基盤のセキュリティリスクを確認します。サーバーOSやミドルウェア、ネットワーク機器などに脆弱性や設定不備が残っていると、攻撃者に侵入の足がかりを与える可能性があります。
また、インフラ基盤を適切に保護していても、Webアプリケーション側に脆弱性があれば、不正アクセスや情報漏えいにつながるおそれがあります。
システム全体の安全性を確保するには、インフラ層とアプリケーション層の双方からセキュリティリスクを確認することが重要です。
プラットフォーム診断を実施する3つの目的
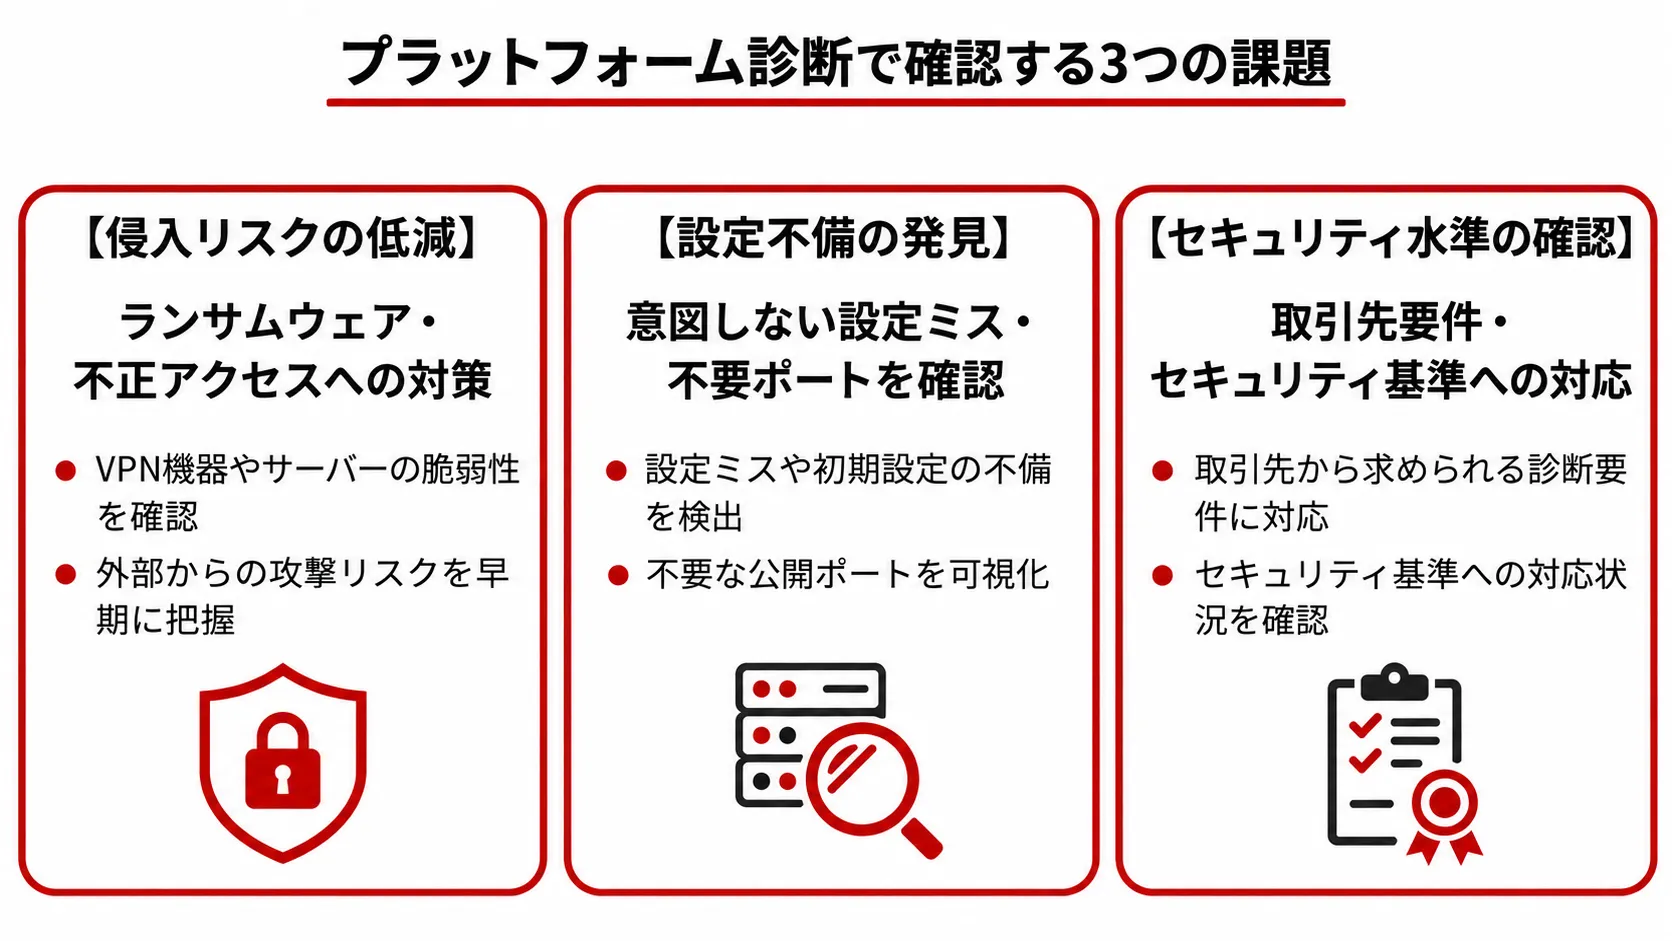
企業がプラットフォーム診断を実施する目的は、主に以下の3点に整理できます。
① 外部からの侵入リスクを低減する
近年のランサムウェア被害では、外部に公開されたVPN機器などの脆弱性や認証設定の不備が侵入のきっかけとなるケースがあります。
診断によって脆弱性や攻撃につながるリスクを早期に把握し、必要な対策を講じることで、外部からの侵入リスクの低減につなげられます。
② 設定不備や不要な公開状態を発見する
システムの構築・改修時に開放したポートが放置されていたり、初期設定のパスワードが変更されていなかったりするケースがあります。
こうした問題は運用側だけでは見落とされる可能性があるため、第三者の視点から診断することで、客観的にリスクを洗い出しやすくなります。
③ セキュリティ水準や要件への対応状況を確認する
取引先からセキュリティ診断の実施や結果の提示を求められるケースがあります。
また、セキュリティガイドラインなどへの対応状況を確認する際にも、プラットフォーム診断を活用できます。自社のセキュリティ水準を客観的に確認し、必要な改善につなげることができます。
プラットフォーム診断とWebアプリケーション診断の違い
プラットフォーム診断とWebアプリケーション診断の大きな違いは、「検査対象となるレイヤー」にあります。
「プラットフォーム診断」はシステムの基盤となるインフラ層を、「Webアプリケーション診断」はWebサイトやWebサービスの機能・アプリケーションロジックなどを主な対象として検査します。
診断対象と検出できる脅威の比較
セキュリティ診断を検討する際、「自社にはどちらの診断が必要なのか」と迷うケースもあるでしょう。両者は対象や検出できる脅威が異なるため、それぞれの特徴を理解したうえで目的に応じた適切な選択が成功のポイントとなります。
| プラットフォーム診断 | Webアプリケーション診断 | |
| 主な対象レイヤー | インフラ層、OS、ネットワーク層 | アプリケーション層、画面・機能ロジック層 |
| 具体的な検査対象 | サーバーOS、Webサーバー、DNS、VPN、ルーターなど | 会員登録・ログイン、決済処理、入力フォーム、Web APIなど |
| 検出する主な脅威 | パッチ未適用の脆弱性(CVE)、不要なポート開放、設定不備、暗号化設定の問題など | SQLインジェクション、XSS、認証・認可制御の不備、CSRFなど |
| 評価のアプローチ | 稼働サービスやバージョン、設定状況などを外部・内部から調査 | 画面やAPIに疑似的な攻撃リクエストを送信し、挙動を検証 |
プラットフォーム診断では、開放されているポートや稼働するサービス、ソフトウェアのバージョンなどを確認し、公表済みの脆弱性(CVE)への該当状況を調査します。
一方、Webアプリケーション診断では、ログインや入力フォーム、APIなどに対して疑似的な攻撃を行い、アプリケーションの実装や制御に起因する脆弱性がないかを検証します。
両方の診断を組み合わせる「多層防御」
プラットフォーム診断とWebアプリケーション診断は、どちらか一方を実施すれば十分というものではありません。それぞれ異なるレイヤーの脆弱性を対象とするため、組み合わせて実施することで、より広範囲のリスクを確認できます。
例えば、Webアプリケーションに問題がなくても、サーバーOSに脆弱性が残っていれば、インフラ側から攻撃を受けるリスクがあります。一方、OSやミドルウェアを適切に更新していても、Webアプリケーションに脆弱性があれば、情報漏えいなどにつながる可能性があります。
双方を診断し、異なるレイヤーのリスクを把握することが、システム全体のセキュリティ向上につながります。
プラットフォーム診断における4つの主要なチェックポイント
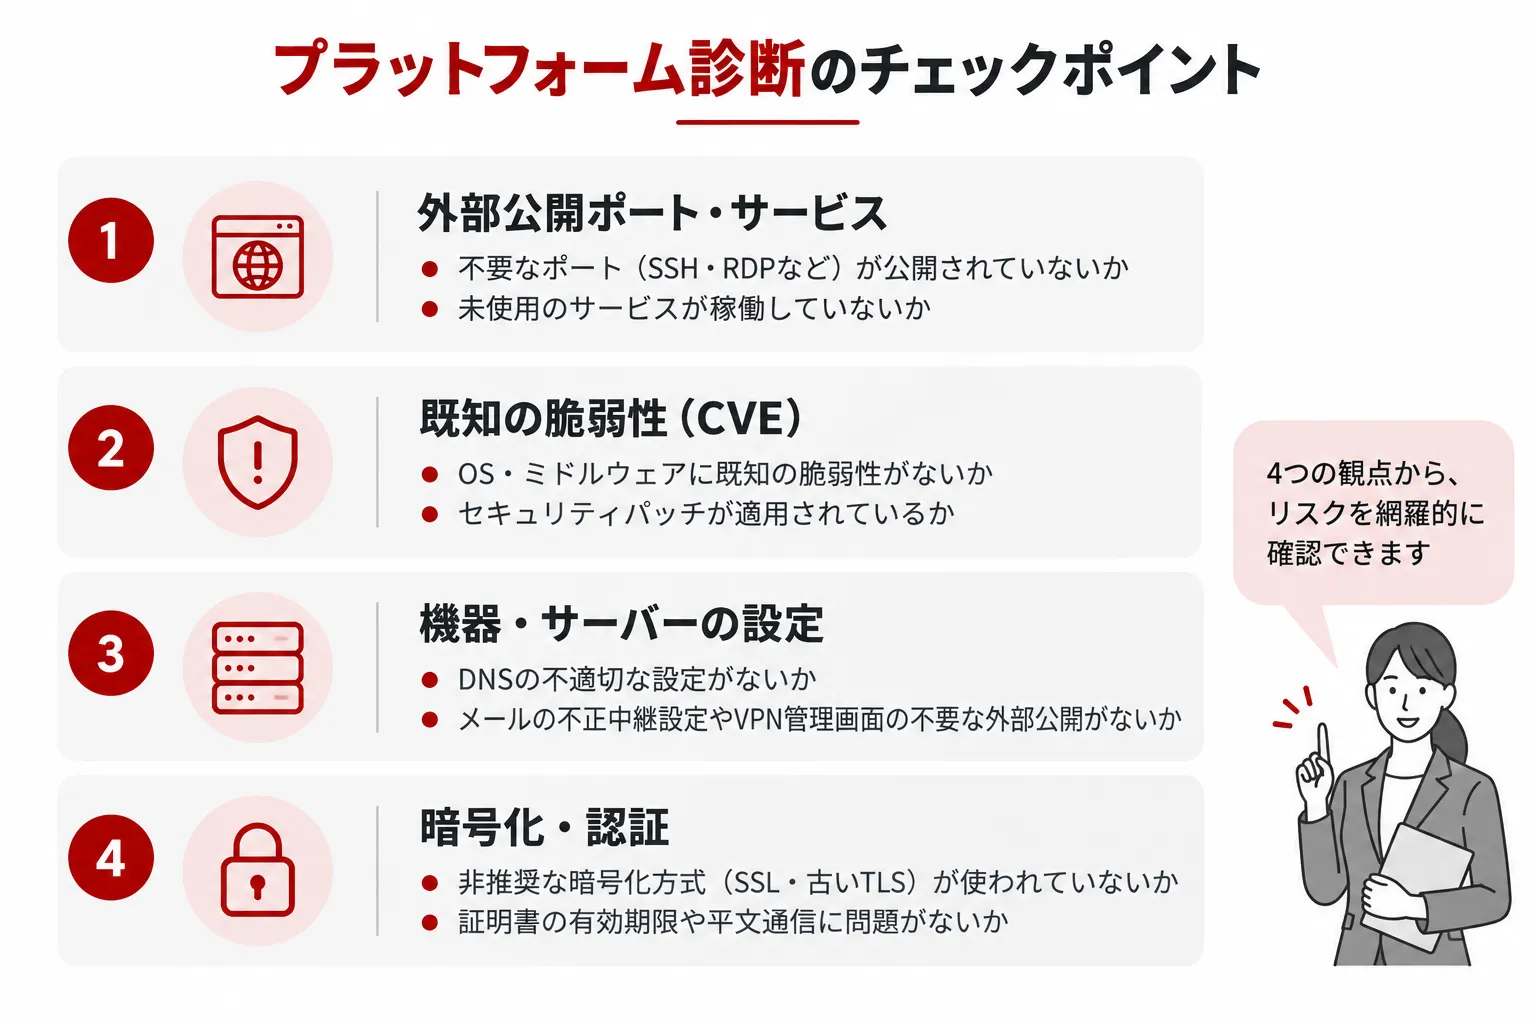
プラットフォーム診断では、次の4つの観点から、インフラ基盤に潜むセキュリティリスクを確認します。
① 外部公開ポート・サービス
例えば、SSHやリモートデスクトップなどの管理用ポートが必要以上に公開されていないか、未使用のサービスが稼働したままになっていないかを確認します。
不要なポートやサービスを把握することで、外部からの攻撃リスクを低減できます。
② 既知の脆弱性
OSやミドルウェアのバージョンを確認し、既知の脆弱性や未適用のセキュリティパッチが残っていないかを調査します。
CVEなどの脆弱性情報と照合し、必要なパッチ適用やバージョンアップにつなげます。
③ 機器・サーバーの設定不備
DNSやメールサーバー、VPNなどについて、設定ミスや不適切な公開状態がないかを確認します。
構築・運用時に見落とされやすい設定を第三者の視点から確認することで、潜在的なリスクの発見につなげられます。
④ 暗号化・認証
SSL 2.0/3.0やTLS 1.0/1.1などの非推奨な暗号化プロトコルが無効化されているか、適切な電子証明書が運用されているかを確認します。
通信・認証の設定を適切に保つことで、情報の盗聴や認証情報の漏えいにつながるリスクを低減できます。
プラットフォーム診断の実施頻度とタイミング
プラットフォーム診断は、一度実施して終わりではなく、定期的に実施してシステムのセキュリティリスクを確認することが重要です。
一般的な企業システムでは年1回程度を一つの目安としつつ、ECサイトや決済情報を扱うシステムでは、業界の基準やガイドラインなどに応じて、より頻繁な診断が必要になる場合があります。
推奨される診断頻度
新たな脆弱性は継続的に発見されているため、システムに変更がなくても新たなリスクが生じる可能性があります。
一方、決済情報や個人情報を扱うシステムでは、業界の基準やガイドラインなどに応じて、より頻繁な診断が必要になる場合があります。
例えば、PCI DSSでは、外部からの脆弱性スキャンを少なくとも四半期に1回実施することが求められています。自社の業界や取り扱う情報に応じて、最適な頻度を見極める必要があります。
定期診断以外に実施したい3つのタイミング
定期診断に加えて、以下のタイミングでも実施を検討しましょう。
- 新規システムの構築・本番公開前:脆弱性や設定不備がないかを確認
- ネットワーク・サーバー環境の大規模な変更時:クラウド移行やOS・ミドルウェアの更新などによる新たなリスクを確認
- 重大な脆弱性が公表された際:自社環境への影響を確認し、必要に応じて診断を実施
まとめ
企業のITインフラをサイバー攻撃から守るには、Webアプリケーションだけでなく、OSやミドルウェア、ネットワーク機器など、プラットフォームのセキュリティ状態を継続的に確認する体制が不可欠です。
まずは自社がインターネット上に公開しているサーバーやVPN機器などの資産を把握し、定期的なプラットフォーム診断を通じて脆弱性や設定不備を早期に発見し、必要な対策につなげる運用体制を整えましょう。
株式会社GENZでは、プラットフォーム診断をはじめとするセキュリティテストを通じて、システムに潜む脆弱性や設定不備の把握を支援しています。
プラットフォーム診断の実施やセキュリティ対策をご検討の際は、ぜひお気軽にご相談ください。
この記事を書いた人
GENZ マーケティンググループ TM
ソフトウェアテスト・品質保証の専門集団「GENZ」のマーケティングチームです。
企業文化や最新トピック、システムテストのノウハウ、品質改善の事例など、開発・テスト現場に役立つ情報を発信中。
「品質×マーケティング」で、読者とGENZの架け橋となるコンテンツをお届けします。